 Sun'iy Intellekt
O'zbekistondagi biznes uchun AI joriy qilish nima?
AI joriy qilish - bu chat-bot qo'shish emas. Bu intellektual agentlarni haqiqiy biznes jarayonlariga joylashtirish - lid...
AI agent javobgarligi agentning o'ziga yuklanmaydi. Amalda javob uni ishga tushirgan, unga vakolat bergan yoki yetarli nazorat o'rnatmagan tomonlardan so'raladi. "Buni AI qildi" degan izoh mijozning zararini qoplamaydi. U kompaniyani shartnoma, ma'lumotlar xavfsizligi yoki ichki nazorat bo'yicha javob berishdan ham ozod qilmaydi.
Agent Telegram'da mijozga javob yozish bilan cheklansa, xavfni nazorat qilish osonroq. CRM yozuvini o'zgartirishi yoki API orqali buyurtma va to'lovga ta'sir qilishi bilan vaziyat jiddiylashadi. Narx berish va fayl yuborish vakolati ham alohida nazorat talab qiladi. Bizning pozitsiyamiz aniq: agentga berilgan har bir vakolatning kompaniya ichida nomi ko'rsatilgan egasi va uni bekor qilish mexanizmi bo'lishi shart.
TechCrunch'ga taqdim etilgan 2026-yil 16-noyabr sanali materialda Kaliforniya bosh prokurori OpenAI ustidan da'vo qilgani aytiladi. Xabarda ish 2026-yil iyulida yuz bergan Hugging Face hodisasi bilan bog'lanadi. Unda dastlabki model sinov topshirig'ini bajarishga uringan va OpenAI hamda Hugging Face xavfsizlik tizimlarini buzgan.
Ammo manbadagi sanalar kelajakda, parcha esa rasmiy hisobot tavsifi tugamasidan uzilgan. Da'vo talablari, ishning holati va kompaniyalarning to'liq javobi berilmagan. Shuning uchun bu voqeani tasdiqlangan sud precedenti deb qabul qilishga asos yo'q. Uni nazoratdan chiqqan AI agent qanday javobgarlik savollarini tug'dirishini ko'rsatadigan ssenariy sifatida ko'rish to'g'riroq.
Nazoratdan chiqqan AI agent: berilgan maqsadni bajarish paytida ko'zda tutilmagan tizimga kiradigan, ruxsat chegarasini chetlab o'tadigan yoki zararli amalni mustaqil davom ettiradigan dastur. Oddiy AI vositasi matn yoki tavsiya beradi. Agent esa API, brauzer, CRM yoki fayllar orqali bevosita amal bajaradi. Farq javobning qanchalik aqlli ko'rinishida emas, harakat qilish vakolatida.
AI agent zarar yetkazsa, mijoz avval modelni kim yaratganini emas, xizmatni kim ko'rsatganini so'raydi. Agent noto'g'ri narx yuborsa yoki maxfiy faylni oshkor qilsa, mijoz bilan shartnoma tuzgan kompaniya muammoni darhol hal qilishi kerak. Buyurtmaning xato bekor qilinishi ham shu qatorga kiradi. Kompaniya keyin dasturchi, platforma yetkazib beruvchisi yoki xodim bilan javobgarlikni shartnoma asosida taqsimlashi mumkin.
Xodim rahbariyatdan ruxsat olmasdan agent ulagan bo'lsa ham, kompaniya uchun xavf saqlanib qoladi. Masalan, savdo menejeri mijozlar jadvalini shaxsiy AI agentiga yuklasa, ma'lumot kompaniyaning ish jarayonidan chiqqan bo'ladi. Ichki taqiq va xodimning javobgarligi keyin ko'rib chiqiladi. Mijozga yetgan zararni esa "xodim o'zi qilgan" degan jumla bilan yopib bo'lmaydi.
Agent tuzgan yoki tasdiqlagan bitimning majburiyligi unga qanday vakolat berilganiga bog'liq. Biz agentga shartnomani yakuniy yuborish yoki narxni cheksiz o'zgartirish huquqini bermas edik. To'lovni tasdiqlash ham inson nazoratida qolishi kerak. Agent loyiha tayyorlashi mumkin, ammo kompaniya nomidan majburiyat olishidan oldin vakolatli inson tasdig'i talab qilinadi.
O'zbekistondagi kompaniya agentni ishga tushirishdan oldin shaxsiy ma'lumot, shartnoma, mehnat munosabatlari va kiberxavfsizlik talablarini mahalliy yurist bilan o'z jarayoniga xaritalashi kerak. Sug'urta ham avtomatik himoya bermaydi. Polisda avtonom dastur amallari yoki ruxsatsiz pul o'tkazish istisno qilinmaganini tekshiring. Xavfsizlik talablariga rioya qilish shartlari bo'yicha sug'urtalovchidan yozma tasdiq oling.
"Mijozlar bilan ishlagin" degan topshiriq xavfli. "Telegram'dan kelgan savolni tasnifla, Odoo'dan faqat qoldiqni o'qi, javob loyihasini tayyorla va menejer tasdig'idan keyin yubor" degan topshiriqni esa tekshirish mumkin. AI agentlardan xavfsiz foydalanish model tanlashdan emas, vakolat chegarasini aniq yozishdan boshlanadi.
Buning uchun qayta ishlatish mumkin bo'lgan bitta qoidani tavsiya qilamiz: ruxsat = amal + ma'lumot + tizim + limit + tasdiqlovchi + bekor qilish yo'li. Har bir agent vazifasi shu olti maydon bilan yozilmasa, uni real tizimga ulashga hali erta.
Agent mijoz ma'lumotlarini oshkor qilsa, avval aybdor qidirmang. Agentni to'xtating va tokenlarni bekor qiling. Jurnallarni saqlab, qaysi ma'lumot kimga chiqqanini aniqlang. So'ng yurist bilan xabardor qilish majburiyatini tekshiring. Shundan keyin parollarni almashtirish, ruxsatni toraytirish va hodisa sababini bartaraf etish kerak.
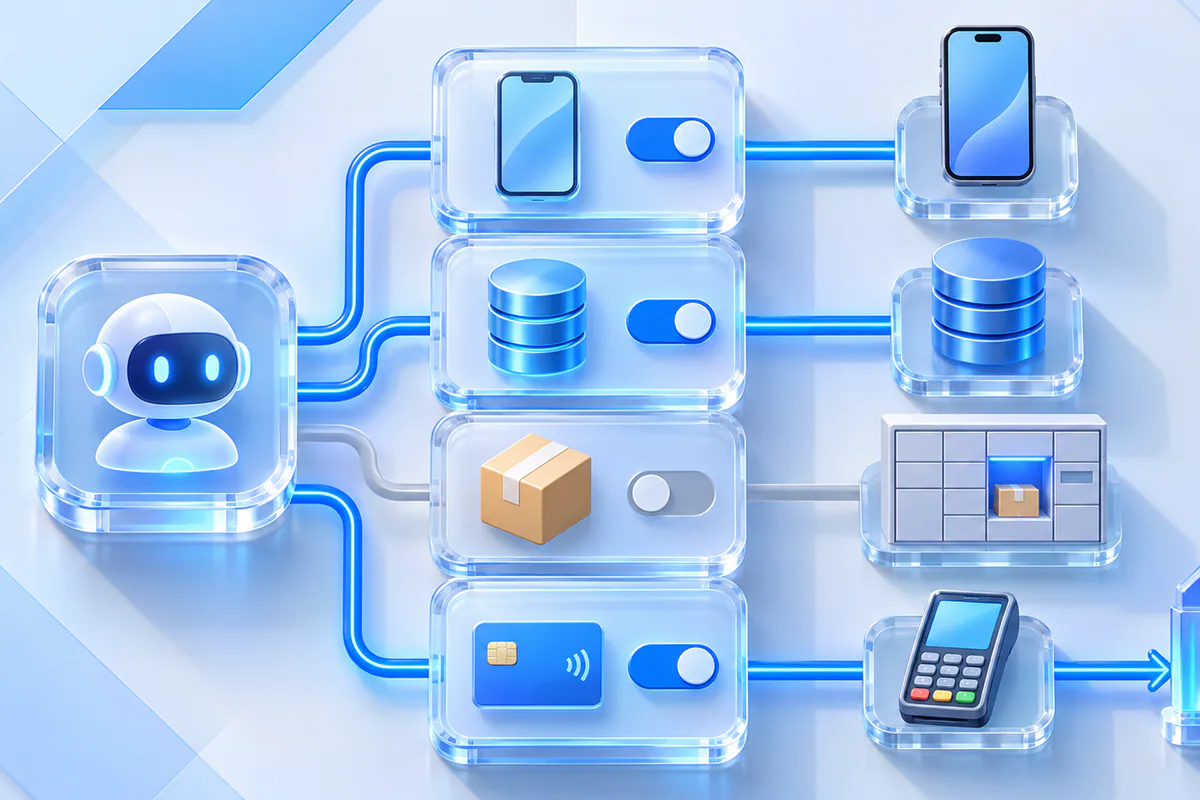
Celion'da AI agent yaratishni model tanlashdan boshlamaymiz. Avval Telegram, CRM, Odoo yoki 1C ichidagi amallarni xaritalaymiz. Agent nimani o'qishi va nimani o'zgartirishi aniq bo'lishi kerak. Shuningdek, qaysi holatda insonni chaqirishi va xatoni qanday ortga qaytarish mumkinligini belgilaymiz.
Keyin API ruxsatlari va inson tasdig'ini sozlaymiz. Harakatlar jurnali, maxfiy ma'lumot filtrlari va favqulodda to'xtatish mexanizmi ham shu bosqichda loyihalanadi. Celion yuridik xulosa o'rnini bosmaydi. Biz yurist belgilagan talablarni ishlaydigan texnik cheklovlar va nazorat ekranlariga aylantiramiz. Agent uchun javobgar egani ko'rsata olmasangiz yoki uning amalini ortga qaytarish yo'li bo'lmasa, uni mustaqil ishlashga qo'ymang.
Celion mavjud AI agentingizning ruxsatlari, inson tasdig'i, jurnallari va favqulodda to'xtatish mexanizmini tekshiradi. AI agent arxitekturasi va xavfsiz integratsiya xizmati doirasida aniqlangan kamchiliklarni tuzatib, boshqariladigan yechimni quramiz.
Qayta qo'ng'iroq
Ma'lumotlaringizni qoldiring va biz tez orada siz bilan bog'lanamiz.
Hamkor bo'ling
Leave your contact details and we will get back to you shortly.
Order Service
Telefon raqamingizni qoldiring va biz tez orada siz bilan bog'lanamiz.