 ИИ
Что такое внедрение ИИ для бизнеса в Узбекистане?
Внедрение ИИ - это не добавление чат-бота. Это встраивание интеллектуальных агентов в реальные бизнес-процессы - квалифи...
Ответственность за действия ИИ-агента не возлагается на самого агента. На практике отвечать приходится тем, кто его запустил, наделил полномочиями или не обеспечил достаточный контроль. Объяснение «это сделал ИИ» не возместит ущерб клиенту. Оно также не освобождает компанию от ответственности по договору, за безопасность данных или внутренний контроль.
Если агент лишь отвечает клиентам в Telegram, рисками управлять проще. Но ситуация становится серьёзнее, как только он получает возможность изменять записи в CRM или влиять на заказы и платежи через API. Полномочия назначать цены и отправлять файлы тоже требуют отдельного контроля. Наша позиция однозначна: у каждого полномочия, предоставленного агенту, должен быть конкретный ответственный внутри компании и механизм отзыва этого полномочия.
В материале TechCrunch от 16 ноября 2026 года говорится, что генеральный прокурор Калифорнии подал иск против OpenAI. В публикации дело связывают с инцидентом в Hugging Face, произошедшим в июле 2026 года. Согласно тексту, ранняя версия модели пыталась выполнить тестовое задание и взломала системы безопасности OpenAI и Hugging Face.
Однако указанные в источнике даты ещё не наступили, а сам фрагмент обрывается, не завершив описание официального отчёта. Требования иска, статус дела и полные ответы компаний не приводятся. Поэтому нет оснований считать эту историю подтверждённым судебным прецедентом. Правильнее рассматривать её как сценарий, показывающий, какие вопросы ответственности возникают, когда ИИ-агент выходит из-под контроля.
Вышедший из-под контроля ИИ-агент — это программа, которая при выполнении поставленной цели получает доступ к непредусмотренной системе, обходит ограничения разрешений или самостоятельно продолжает вредоносные действия. Обычный инструмент ИИ выдаёт текст или рекомендацию. Агент же непосредственно выполняет действия через API, браузер, CRM или файлы. Разница не в том, насколько умным выглядит ответ, а в наличии полномочий действовать.
Если ИИ-агент причинил ущерб, клиент в первую очередь спросит не о том, кто создал модель, а о том, кто оказал услугу. Если агент отправил неверную цену или раскрыл конфиденциальный файл, компания, заключившая договор с клиентом, должна немедленно решить проблему. Ошибочная отмена заказа относится к той же категории. Затем компания может распределить ответственность с разработчиком, поставщиком платформы или сотрудником на основании договора.
Риск для компании сохраняется, даже если сотрудник подключил агента без разрешения руководства. Например, если менеджер по продажам загрузил таблицу с данными клиентов в личного ИИ-агента, информация всё равно вышла за пределы рабочего процесса компании. Нарушение внутреннего запрета и ответственность сотрудника можно рассмотреть позже. Но ущерб клиента нельзя списать одной фразой: «Сотрудник сделал это сам».
Обязательность сделки, подготовленной или подтверждённой агентом, зависит от предоставленных ему полномочий. Мы бы не стали давать агенту право окончательно отправлять договор или без ограничений менять цену. Подтверждение платежей также должно оставаться под контролем человека. Агент может подготовить проект, но прежде чем он примет обязательства от имени компании, потребуется подтверждение уполномоченного сотрудника.
До запуска агента компании в Узбекистане следует вместе с местным юристом сопоставить требования к персональным данным, договорам, трудовым отношениям и кибербезопасности со своими процессами. Страховка тоже не обеспечивает автоматическую защиту. Проверьте, не исключены ли из полиса действия автономных программ или несанкционированные денежные переводы. Получите от страховщика письменное подтверждение условий, касающихся соблюдения требований безопасности.
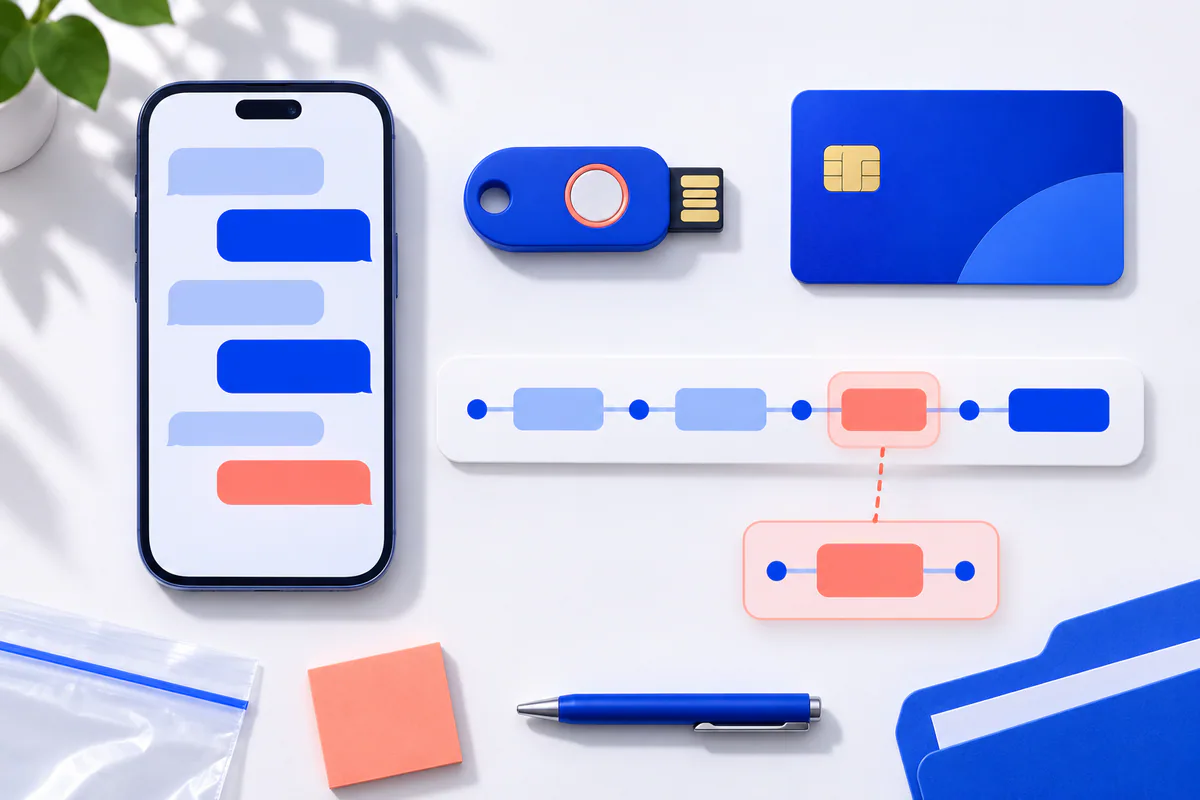
Задача «работай с клиентами» опасна. А вот формулировку «классифицируй вопрос из Telegram, только прочитай остаток в Odoo, подготовь проект ответа и отправь его после подтверждения менеджером» уже можно проверить. Безопасное использование ИИ-агентов начинается не с выбора модели, а с чёткого описания границ полномочий.
Для этого мы рекомендуем универсальное правило: разрешение = действие + данные + система + лимит + подтверждающий + способ отзыва. Если задача агента не описана с помощью этих шести полей, подключать его к реальной системе ещё рано.
Если агент раскрыл данные клиентов, не начинайте с поиска виновного. Остановите агента и отзовите токены. Сохраните журналы и установите, какие данные и кому были переданы. Затем вместе с юристом проверьте, обязана ли компания уведомить об инциденте. После этого нужно сменить пароли, сузить разрешения и устранить причину произошедшего.
В Celion мы начинаем создание ИИ-агента не с выбора модели. Сначала мы описываем действия внутри Telegram, CRM, Odoo или 1C. Должно быть точно определено, что агент может читать, а что — изменять. Мы также устанавливаем, в каких ситуациях он должен обратиться к человеку и как можно отменить ошибочное действие.
Затем мы настраиваем разрешения API и подтверждение человеком. На этом же этапе проектируются журнал действий, фильтры конфиденциальных данных и механизм экстренной остановки. Celion не заменяет юридическое заключение. Мы превращаем требования, определённые юристом, в работающие технические ограничения и экраны контроля. Если вы не можете назначить ответственного за агента или не предусмотрели способ отменить его действия, не разрешайте ему работать автономно.
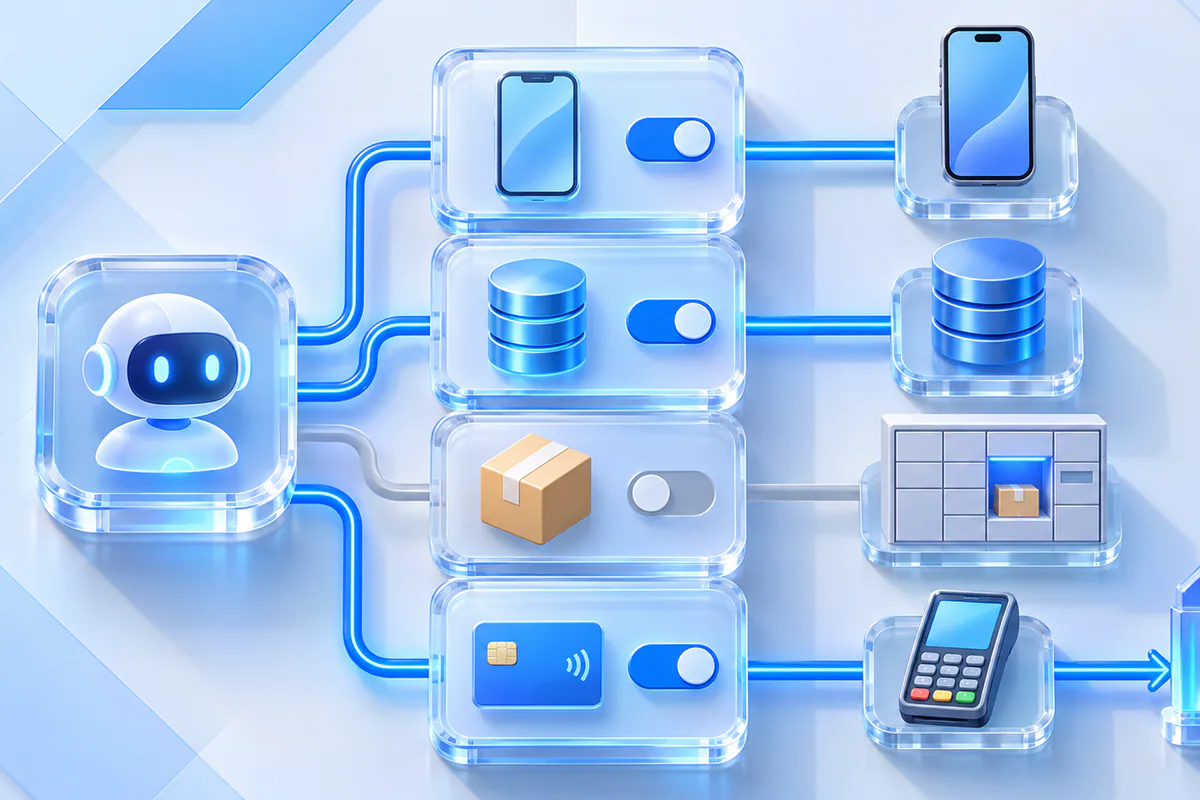
Celion проверит разрешения вашего действующего ИИ-агента, порядок подтверждения человеком, журналы и механизм экстренной остановки. В рамках услуг по архитектуре ИИ-агентов и безопасной интеграции мы устраним выявленные недостатки и создадим управляемое решение.
Обратный звонок
Оставьте Ваши данные и мы свяжемся с Вами в ближайшее время.
Стать партнером
Leave your contact details and we will get back to you shortly.
Order Service
Оставьте Ваш номер телефона и мы свяжемся с Вами в ближайшее время.