 Biznes avtomatlashtirish
O'zbekistonda savdo bo'limlari uchun CRM va follow-up avtomatlashtirish
O'zbek sales-jamoalari uchun amaliy qo'llanma: qo'lda kiritishni qanday kamaytirish, lidlarni yo'qotmaslik va CRM, messe...
Karta firibgarligini kamaytirish uchun karta ma'lumotini o'z tizimingizga kiritmang. To'lovni bank yoki provayder sahifasiga topshiring, shubhali operatsiya aniqlansa kim nima qilishini oldindan belgilang.
2026-yil 16-noyabrda Spot CardBlock bo'yicha e'lon qilgan ma'lumotga ko'ra, yil boshidan 1-oktabrgacha fuqarolar 278,3 mlrd so'mlik ehtimoliy karta o'g'irligi haqida xabar bergan, 113,1 mlrd so'mlik tranzaksiyalar esa bloklangan. Tezkor xabar pulni saqlab qolishi mumkin. Ammo bank himoyasi biznesning o'z sayti yoki xodimlar ishlatadigan to'lov kabinetini himoyalamaydi. Telegramdagi to'lov havolasi ham biznes nazoratida qoladi.
CardBlock firibgarlik turi yoki oddiy murojaat sayti emas. U Markaziy bank va Ichki ishlar vazirligi o'rtasidagi axborot almashish mexanizmi. Shubhali mablag' qaysi hisobga ketgani aniqlansa, cheklov qo'yish uchun ma'lumot tez uzatiladi.
Muammo CardBlock xabarlari bilan cheklanmaydi. Markaziy bank statistikasida 2026-yil yanvaridan iyunigacha "bank kartalari va firibgarlik masalalari" bo'yicha 956 ta murojaat qayd etilgan; 2025-yilning shu davrida ular 245 ta edi. Bu kengroq toifa. Uni CardBlock murojaatlari bilan tenglashtirish noto'g'ri.
2026-yil 16-noyabrdan kuchga kirgan 3759-1-sonli nizom masofadan ro'yxatdan o'tish, parolni tiklash va yangi qurilmadan kirishda biometrik tekshiruvni talab qiladi. Nizom telefon abonenti shaxsini moslashtirish va zararli yoki masofadan boshqaruvchi dastur topilganda ogohlantirish talablarini ham belgilaydi. Bu nazorat bank va to'lov ilovalariga tegishli. Biznes "bank tekshiradi" degan taxmin bilan o'z jarayonini nazoratsiz qoldirmasligi kerak.
Internet-do'kon kartani bevosita saqlamasligi mumkin, ammo xavf uning o'z jarayonida paydo bo'ladi. Saytdagi to'lov tugmasi soxta manzilga almashtirilishi mumkin. Telegram operatori noto'g'ri havola yuborishi yoki kabinetga kirgan xodim qaytarim va hisob sozlamalarini o'zgartirishi ham mumkin.
Ko'pincha mijoz ko'radigan karta formasi tekshiriladi, to'lovdan keyingi boshqaruv esa chetda qoladi. Kim pulni qaytara oladi? Kim yangi hisob raqamini qo'sha oladi? Ishdan ketgan menejerning kirishi qachon yopiladi? To'lov sahifasi himoyalangan bo'lsa ham, kabinet bitta umumiy parol bilan ishlasa, zaif joy o'sha yerda qoladi.
Ko'p biznes mijozga to'lov havolasini Telegram orqali yuboradi. Xodim chatda karta raqami yoki tasdiqlash kodini so'ramasligi kerak. Mijoz faqat kompaniyaning aniq domeni yoki tasdiqlangan provayder sahifasiga o'tadi. Operator esa to'lov holatini buyurtma identifikatori orqali tekshiradi.
"Muvaffaqiyatli to'lovlar ulushi" xavfsizlikni to'liq ko'rsatmaydi. Bu ko'rsatkich yuqori turgan paytda bahsli operatsiyalar, shubhali qaytarimlar yoki kabinetga noodatiy kirishlar ko'payishi mumkin. Rahbar tasdiqlangan to'lovlar bilan birga bahsli summani va hodisani bankka yetkazish uchun ketgan vaqtni ham ko'rishi kerak.
Birinchi tekshiruv oddiy: karta ma'lumoti qayerdan o'tadi? Agar to'liq karta raqami, amal muddati yoki xavfsizlik kodi kompaniya serveriga, shu jumladan CRM tizimiga yoxud xodim chatiga kirsa, dizaynni emas, to'lov arxitekturasini o'zgartirish kerak.
Alohida dastur har doim ham kerak emas. Agar provayder boshqaradigan tayyor to'lov sahifasi ishlasa, xodimlar soni kam bo'lsa va qaytarimni faqat egasi bajarsa, avval mavjud sozlamalar hamda kirish huquqlarini tartibga keltirish yetarli bo'lishi mumkin.
Celion bankning firibgarlikka qarshi tizimini almashtirmaydi. U biznes nazorat qiladigan qismni tartibga keltiradi. Sayt yoki mobil ilova provayder boshqaradigan to'lov sahifasiga ulanadi, to'lov holati esa CRM yoki ERP tizimiga yoziladi. Qaytarim huquqlari rollarga ajratilib, hodisalar jurnali yuritiladi.
Masalan, Telegram operatori mijozga qo'lda karta raqami yubormaydi. U CRM ichidan bir martalik buyurtma havolasini yaratadi, to'lov natijasi esa buyurtmaga avtomatik birikadi. Odatdan tashqari qaytarim, hisob rekviziti o'zgarishi yoki ketma-ket rad etilgan operatsiya aniqlansa, mas'ul rahbarga Telegram orqali ogohlantirish yuboriladi.
Bunday loyiha koddan emas, to'lov xaritasidan boshlanishi kerak. Mijoz qayerdan kiradi? Qaysi sahifaga o'tadi? Tranzaksiya identifikatorini qaysi tizim saqlaydi va hodisa chiqqanda kim birinchi harakat qiladi? Shu savollarga aniq javob bo'lmasa, yangi modul eski tartibsizlikni faqat tezlashtiradi.
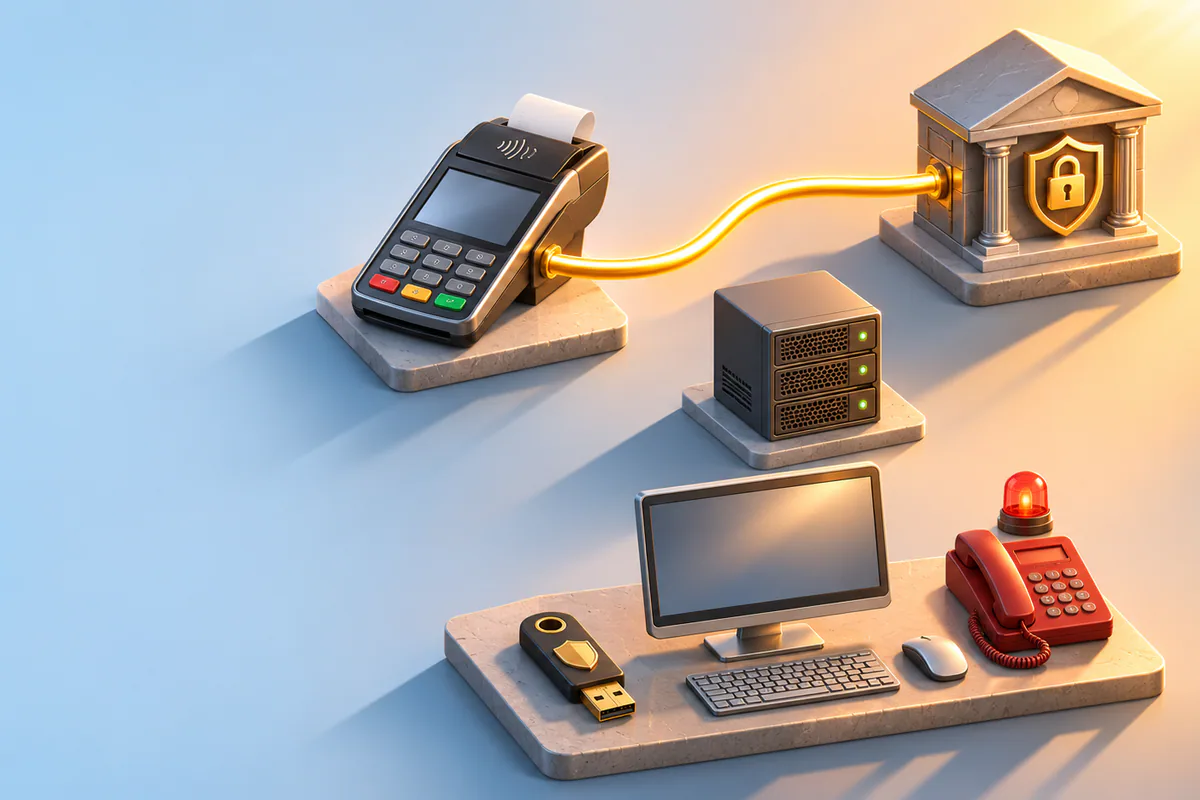
Celion'ning to'lov integratsiyasi va biznes jarayonlarini avtomatlashtirish xizmati to'lov sahifasini CRM yoki ERP bilan bog'laydi. Kirish huquqlari ajratiladi, firibgarlik alomatlari uchun ogohlantirish va javob tartibi sozlanadi.
Qayta qo'ng'iroq
Ma'lumotlaringizni qoldiring va biz tez orada siz bilan bog'lanamiz.
Hamkor bo'ling
Leave your contact details and we will get back to you shortly.
Order Service
Telefon raqamingizni qoldiring va biz tez orada siz bilan bog'lanamiz.