 Автоматизация бизнеса
Автоматизация CRM и follow-up для отделов продаж в Узбекистане
Практическое руководство для узбекских sales-команд: как убрать ручной ввод, не терять лиды и выстроить авто follow-up ч...
Чтобы снизить риск карточного мошенничества, не передавайте данные карты в свою систему. Перенаправляйте оплату на страницу банка или провайдера и заранее определите, кто и что должен делать при обнаружении подозрительной операции.
Согласно данным о CardBlock, опубликованным Spot 16 ноября 2026 года, с начала года по 1 октября граждане сообщили о возможных хищениях с карт на сумму 278,3 млрд сумов, а транзакции на 113,1 млрд сумов удалось заблокировать. Оперативное сообщение может помочь сохранить деньги. Но банковская защита не защищает сайт самого бизнеса или платежный кабинет, которым пользуются сотрудники. Платежная ссылка в Telegram также остается в зоне ответственности бизнеса.
CardBlock — не вид мошенничества и не обычный сайт для обращений. Это механизм обмена информацией между Центральным банком и Министерством внутренних дел. Если удается определить, на какой счет ушли подозрительные средства, информация оперативно передается для введения ограничений.
Проблема не ограничивается сообщениями в CardBlock. В статистике Центрального банка с января по июнь 2026 года зарегистрировано 956 обращений по вопросам «банковских карт и мошенничества»; за тот же период 2025 года их было 245. Это более широкая категория. Приравнивать ее к обращениям в CardBlock неверно.
Вступившее в силу 16 ноября 2026 года положение № 3759-1 требует проводить биометрическую проверку при дистанционной регистрации, восстановлении пароля и входе с нового устройства. Положение также устанавливает требования к сверке личности с данными абонента телефонного номера и предупреждению при обнаружении вредоносных программ или приложений удаленного управления. Эти меры контроля относятся к банковским и платежным приложениям. Бизнесу не следует оставлять собственные процессы без контроля в расчете на то, что «банк сам все проверит».
Интернет-магазин может не хранить данные карт напрямую, но риск возникает в его собственных процессах. Кнопку оплаты на сайте могут подменить и направить клиента на поддельный адрес. Оператор в Telegram может отправить неправильную ссылку, а сотрудник с доступом к кабинету — изменить настройки возвратов или реквизиты счета.
Чаще всего проверяют форму ввода карты, которую видит клиент, а управление после оплаты остается без внимания. Кто может вернуть деньги? Кто вправе добавить новый расчетный счет? Когда закрывается доступ уволенного менеджера? Даже если платежная страница защищена, единый общий пароль от кабинета оставляет уязвимость на месте.
Многие компании отправляют клиентам платежные ссылки через Telegram. Сотрудник не должен просить в чате номер карты или код подтверждения. Клиент переходит только на страницу с точным доменом компании или проверенного провайдера. Оператор при этом проверяет статус оплаты по идентификатору заказа.
«Доля успешных платежей» не дает полной картины безопасности. Даже при высоком показателе может расти число спорных операций, подозрительных возвратов или необычных входов в кабинет. Руководителю нужно видеть не только подтвержденные платежи, но и сумму спорных операций, а также время, которое потребовалось для передачи информации об инциденте в банк.
Первая проверка проста: где проходят данные карты? Если полный номер карты, срок действия или код безопасности попадает на сервер компании, в том числе в CRM-систему или рабочий чат, менять нужно не дизайн, а платежную архитектуру.
Отдельная программа нужна не всегда. Если используется готовая платежная страница под управлением провайдера, сотрудников немного, а возвраты выполняет только владелец, для начала может быть достаточно привести в порядок существующие настройки и права доступа.
Celion не заменяет банковскую систему противодействия мошенничеству. Он наводит порядок в той части процесса, которую контролирует бизнес. Сайт или мобильное приложение подключается к платежной странице под управлением провайдера, а статус оплаты записывается в CRM- или ERP-систему. Права на возвраты распределяются по ролям, а все события фиксируются в журнале.
Например, оператор в Telegram не отправляет клиенту номер карты вручную. Он создает в CRM одноразовую ссылку на оплату заказа, а результат платежа автоматически прикрепляется к заказу. При обнаружении необычного возврата, изменения реквизитов счета или нескольких последовательных отклоненных операций ответственному руководителю отправляется уведомление в Telegram.
Такой проект должен начинаться не с кода, а с карты платежного процесса. Откуда приходит клиент? На какую страницу он переходит? Какая система хранит идентификатор транзакции и кто действует первым при возникновении инцидента? Если на эти вопросы нет четких ответов, новый модуль лишь ускорит старый беспорядок.
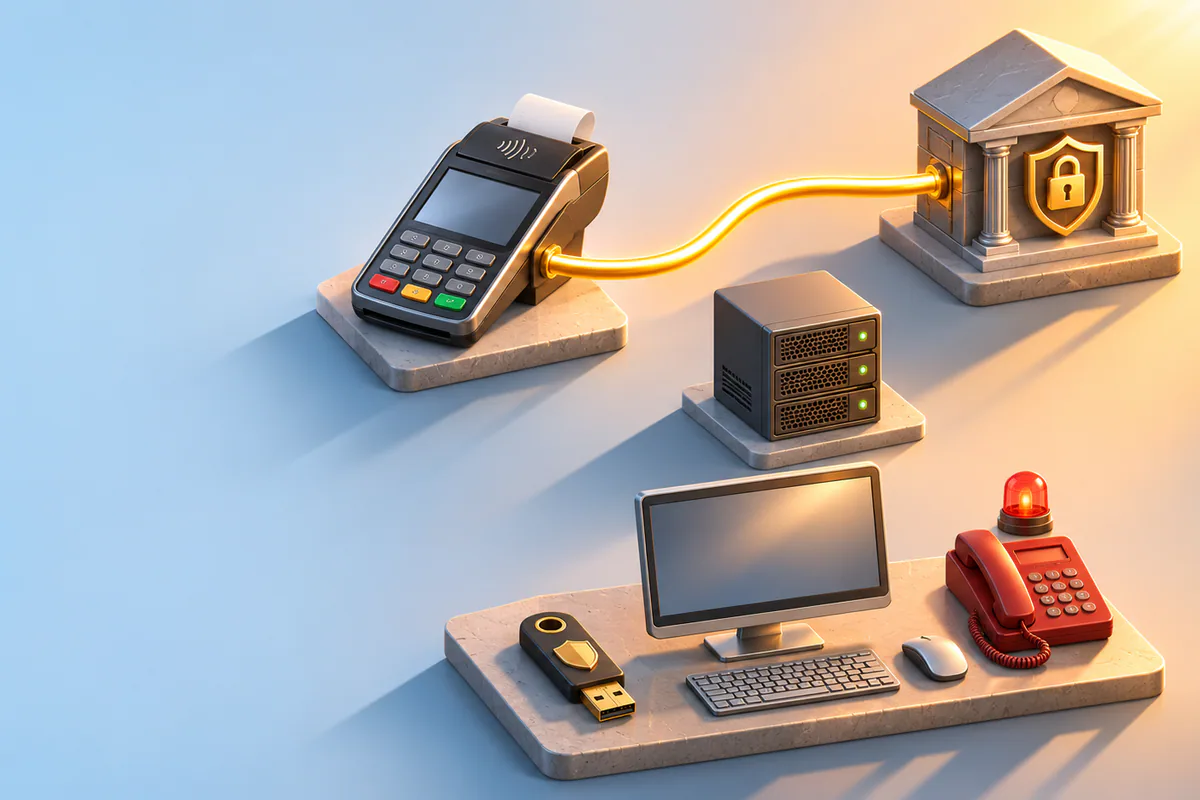
Сервис Celion по интеграции платежей и автоматизации бизнес-процессов связывает платежную страницу с CRM или ERP. Права доступа разделяются, настраиваются оповещения о признаках мошенничества и порядок реагирования.
Обратный звонок
Оставьте Ваши данные и мы свяжемся с Вами в ближайшее время.
Стать партнером
Leave your contact details and we will get back to you shortly.
Order Service
Оставьте Ваш номер телефона и мы свяжемся с Вами в ближайшее время.