 Veb va dasturiy ta'minot
Celion veb-saytni qanday quradi: birinchi xabardan ishga tushirishgacha
Celion saytni bezak uchun emas, biznes vazifasi uchun quradi: mijoz yo'lini chizamiz, xavfsizlikni boshidan qo'shamiz, n...
2026-yil 17-noyabrda UzDaily Kaspersky tizimlari O'zbekistonda phishing saytlariga o'tishga qaratilgan 2,1 millionga yaqin urinishni bloklaganini xabar qildi. Biznes uchun javob navbatdagi ogohlantiruvchi xat emas. Moliya, rahbariyat va administrator hisoblarini phishingga chidamli MFA bilan himoyalash, rekvizit o'zgarishini alohida kanal orqali tekshirish va hodisa rejasini amalda sinash kerak.
Bu raqam qurbonlar sonini bildirmaydi. Ammo hujumchilar soxta to'lov sahifalari, Telegram akkauntlari va ish yozishmalariga kirish uchun faol ishlayotganini ko'rsatadi.
UzDaily ma'lumotiga ko'ra, Kaspersky mahsulotlari 2026-yilning yanvaridan sentabrigacha O'zbekistondagi foydalanuvchilarning phishing resurslariga o'tishga qaratilgan qariyb 2,1 million urinishini to'xtatgan. Hisobotda himoyalangan qurilmalar soni ham, takroriy o'tishlar ulushi ham berilmagan.
Demak, gap 2,1 million jabrlanuvchi, kompaniyalarga yuborilgan xat yoki noyob zararli sayt haqida ketmayapti. Bitta xodim bir havolani qayta ochishi mumkin. Himoya vositasi o'rnatilmagan qurilmadan kirilgan holat esa bu hisobga umuman tushmaydi.
Bu raqamdan vahima uchun emas, ustuvorlikni belgilash uchun foydalanish kerak. Phishing faqat IT muammosi emas. O'g'irlangan parol, Telegram sessiyasi yoki moliya bo'limidagi sust tekshiruv hujumchini to'g'ridan to'g'ri biznes jarayoniga olib kiradi.
Rahbar “bizga nechta hujum bo'ldi?” deb so'rash bilan cheklanmasligi kerak. Xodim soxta havolani ochgach, hujumchi pul o'tkazishi, yozishmalarni o'qishi yoki sayt boshqaruviga kirishi uchun yana nechta to'siqdan o'tadi? Himoyaning sifati shu savolga berilgan javobda ko'rinadi.
UZCERT hujjatlashtirgan hodisada moliya xodimi hisob-faktura sifatida yuborilgan .txz faylini ochgan. Hujumchilar kirish ma'lumotlarini qo'lga kiritgan, yozishmalarni kuzatgan va keyin bank rekvizitlarini soxtasiga almashtirgan.
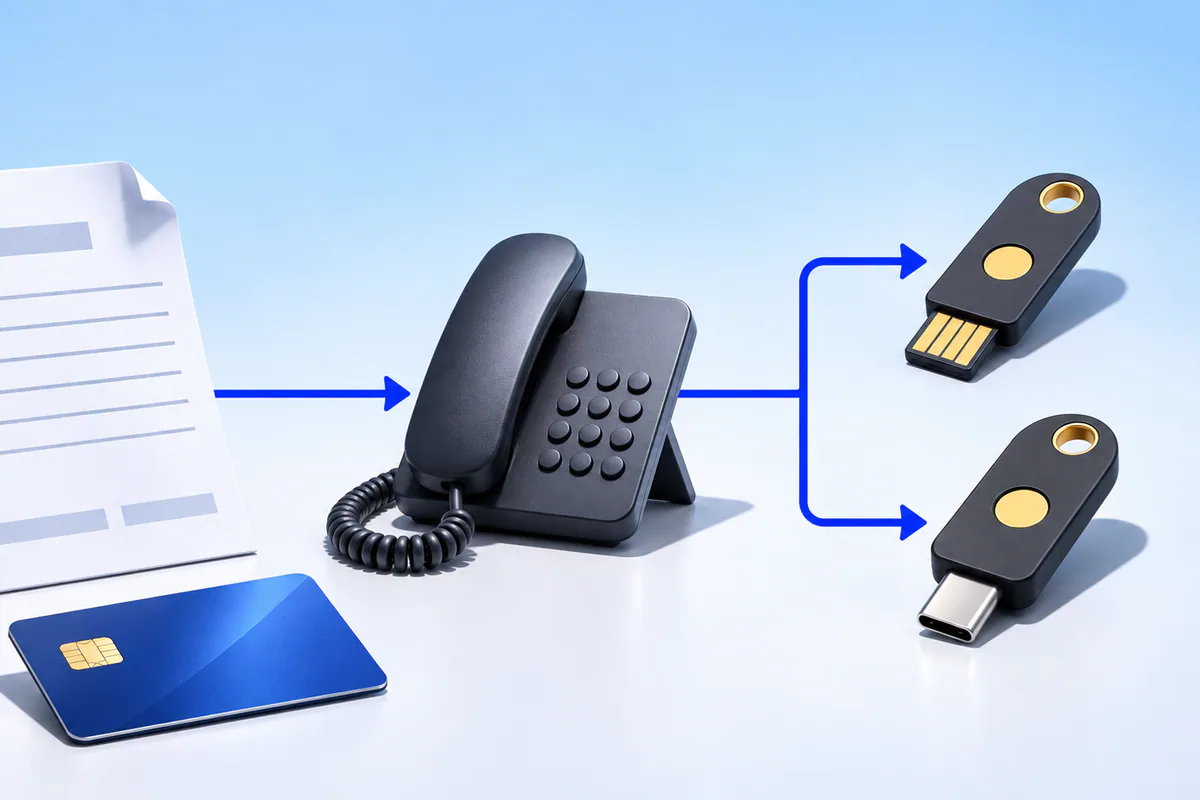
Zararli fayl kirish nuqtasi bo'lgan. Katta xato esa rekvizit o'zgarishini xatning o'ziga ishonib qabul qilish edi. Buxgalter yetkazib beruvchining oldindan saqlangan raqamiga qo'ng'iroq qilmasa yoki to'lovni ikkinchi xodim tasdiqlamasa, texnik himoyadan o'tgan hujumni jarayon ham to'xtata olmaydi.
O'zbekistonda Telegram ish yozishmalari, fayl yuborish va rahbar topshiriqlarini yetkazish uchun ko'p ishlatiladi. Shu sabab o'g'irlangan akkauntdan kelgan “tez to'lang”, “yangi karta shu” yoki “APK faylini o'rnating” degan xabar tanish ism va eski yozishmalar orasida ishonchli ko'rinishi mumkin.
Markaziy bank ma'lumotida zararli mobil dasturlar bilan bog'liq firibgarlik zarari 2026-yil boshidan oktabrgacha 79,3 milliard so'mga yetgani ko'rsatilgan. Bu summaning barchasi phishingga tegishli emas. Lekin zararli havola, soxta ilova va egallangan akkaunt qanday moliyaviy oqibatga olib kelishini aniq ko'rsatadi.
Xodimlarni o'qitish kerak, ammo himoyani faqat treningga bog'lash xato. Charchagan yoki shoshayotgan odam bir kuni havolani bosadi. Tizim shu bitta xato pul yo'qotish bilan tugashiga yo'l qo'ymasligi kerak.
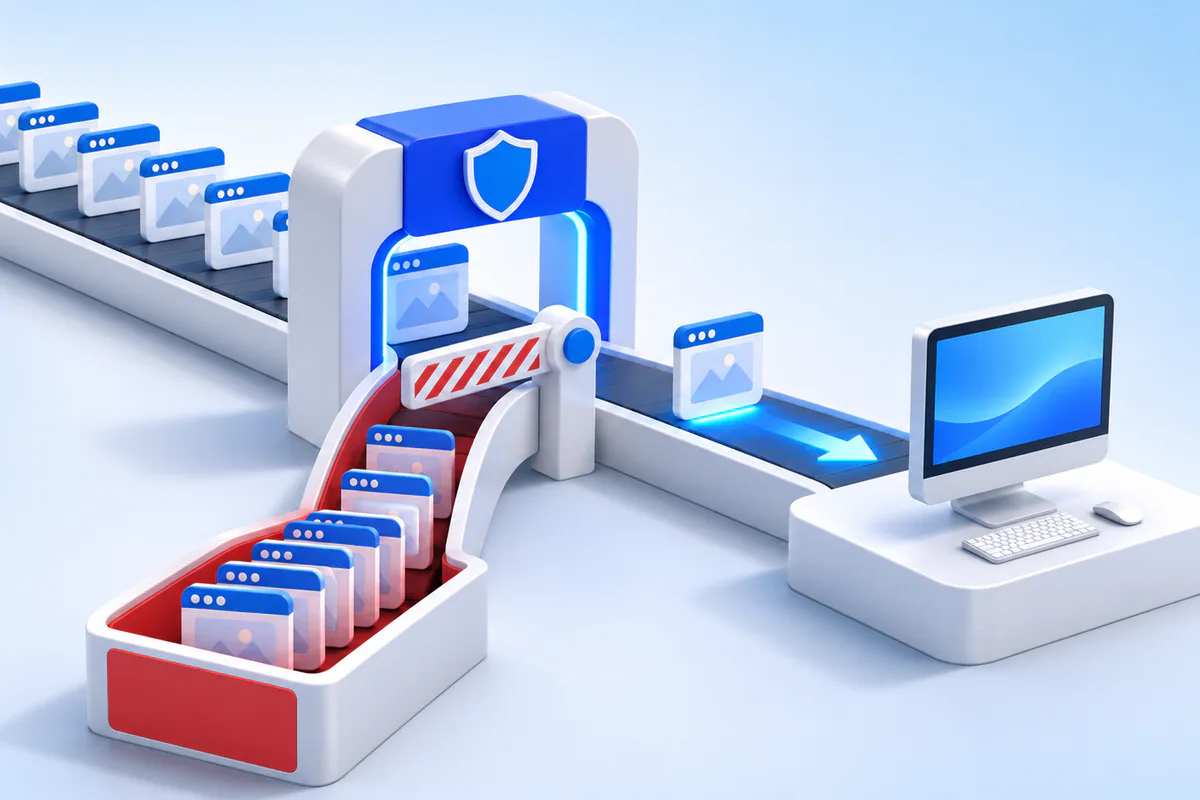
Avval pul, mijoz ma'lumoti va tizim sozlamalariga kiradigan hisoblarni yoping. Rahbar, moliya xodimi, domen administratori, CMS boshqaruvchisi hamda 1C yoki Odoo administratori faqat oddiy SMS-kodga tayanmasligi kerak.
Rekvizit o'zgarishi uchun qoida sodda: yangi rekvizit, eski aloqa kanali orqali tekshiruv, ikkinchi tasdiq, keyin to'lov. Shu zanjirning bir bo'g'ini bajarilmasa, pul o'tkazilmaydi.
Buning uchun darhol yangi maxsus platforma qurish shart emas. Mavjud email, hisoblar yoki qurilmalar noto'g'ri sozlangan bo'lsa, avval konfiguratsiyani tuzating. Dastur ishlab chiqish noto'g'ri jarayonni avtomatlashtirib beradi, xolos.
Phishingga qarshi himoya kompaniya sayti bilan tugamaydi. Saytdagi murojaat shakli CRMga ma'lumot yuboradi, CMS administratori esa kontent va sozlamalarga kira oladi. Bitta oshkor bo'lgan API kaliti hujumchiga oddiy paroldan ham ko'proq vakolat berishi mumkin.
Celion bunday loyihalarda avval kirish yo'llarini xaritalaydi: administrator paneliga kim kira oladi, maxfiy kalitlar qayerda saqlanadi, shakldan kelgan fayl qayerga tushadi va shubhali amal qaysi jurnalga yoziladi. Shundan keyin ortiqcha vakolatlarni olib tashlash, MFA, xavfsiz sessiyalar, zaxira nusxa va kuzatuvni texnik yechimga kiritish mumkin.
To'lov qabul qiladigan sayt karta ma'lumotini o'z serverida saqlamasligi kerak. Mijoz bank yoki to'lov provayderi nazoratidagi sahifaga o'tadi. Qaytgan to'lov holati esa serverlar orasidagi tekshirilgan so'rov bilan tasdiqlanadi. Brauzerda chiqqan “muvaffaqiyatli” yozuv to'lov tasdig'i emas.
Telegram bot, CRM va ERP integratsiyalarida maxfiy tokenlar sayt kodiga chiqib ketmasligi kerak. Har bir xizmatga faqat ish uchun zarur ruxsat beriladi, muhim o'zgarishlar esa jurnalga yoziladi. Ammo vazifa faqat xodimlarni o'qitish yoki korporativ qurilmalarni boshqarish bo'lsa, maxsus veb-ishlab chiqish birinchi tanlov emas. Buni IT xavfsizlik siyosati va tayyor himoya vositalari bilan hal qilish kerak.
Bugun bitta sinov o'tkazing: moliya xodimiga yetkazib beruvchi rekviziti o'zgargani haqida xabar kelsa, u kimga qo'ng'iroq qilishini, kim tasdiqlashini va qachon to'lovni to'xtatishini biladimi? Javob noaniq bo'lsa, yangi xavfsizlik mahsuloti sotib olishdan oldin shu jarayonni yozib chiqing.
Celion xavfsiz veb-ishlab chiqish va integratsiya auditi orqali sayt, CMS, API, Telegram bot hamda CRM yoki ERP orasidagi zaif kirish yo'llarini topishga yordam beradi. Tekshiruvni eng qimmat aktivga olib boradigan bitta jarayondan boshlang.
Qayta qo'ng'iroq
Ma'lumotlaringizni qoldiring va biz tez orada siz bilan bog'lanamiz.
Hamkor bo'ling
Leave your contact details and we will get back to you shortly.
Order Service
Telefon raqamingizni qoldiring va biz tez orada siz bilan bog'lanamiz.