 Веб- и разработка ПО
Как Celion создаёт веб-сайт: от первого сообщения до запуска
Celion создаёт сайт не ради украшения, а под бизнес-задачу: проектируем путь клиента, закладываем безопасность с самого...
17 ноября 2026 года UzDaily сообщил, что системы Kaspersky заблокировали в Узбекистане около 2,1 миллиона попыток перехода на фишинговые сайты. Ответом бизнеса должна стать не очередная памятка с предупреждениями. Необходимо защитить учётные записи финансового отдела, руководства и администраторов с помощью устойчивой к фишингу MFA, проверять изменение реквизитов по отдельному каналу и на практике отработать план реагирования на инциденты.
Эта цифра не означает количество пострадавших. Но она показывает, что злоумышленники активно используют поддельные платёжные страницы и аккаунты Telegram, а также пытаются получить доступ к рабочей переписке.
По данным UzDaily, с января по сентябрь 2026 года продукты Kaspersky остановили около 2,1 миллиона попыток пользователей из Узбекистана перейти на фишинговые ресурсы. В отчёте не указаны ни количество защищённых устройств, ни доля повторных переходов.
То есть речь не идёт о 2,1 миллиона пострадавших, отправленных компаниям писем или уникальных вредоносных сайтов. Один сотрудник может несколько раз открыть одну и ту же ссылку. А переход с устройства без установленной защиты вообще не попадёт в эту статистику.
Эта цифра нужна не для паники, а для расстановки приоритетов. Фишинг — не только проблема IT. Украденный пароль, сессия Telegram или слабая проверка в финансовом отделе дают злоумышленнику прямой доступ к бизнес-процессам.
Руководителю не стоит ограничиваться вопросом: «Сколько раз нас атаковали?» Гораздо важнее другое: если сотрудник откроет поддельную ссылку, сколько ещё барьеров придётся преодолеть злоумышленнику, чтобы перевести деньги, прочитать переписку или получить доступ к управлению сайтом? Ответ на этот вопрос и показывает качество защиты.
В инциденте, задокументированном UZCERT, сотрудник финансового отдела открыл файл .txz, отправленный под видом счёта-фактуры. Злоумышленники получили данные для входа, следили за перепиской, а затем подменили банковские реквизиты.
Вредоносный файл стал точкой входа. Но главная ошибка заключалась в том, что изменение реквизитов приняли на веру, ориентируясь лишь на письмо. Если бухгалтер не звонит поставщику по заранее сохранённому номеру, а платёж не подтверждает второй сотрудник, бизнес-процесс не остановит атаку, которая уже обошла техническую защиту.
В Узбекистане Telegram часто используют для рабочей переписки, отправки файлов и передачи поручений руководства. Поэтому сообщения вроде «срочно оплатите», «вот новая карта» или «установите APK-файл» могут выглядеть убедительно, если они пришли со взломанного аккаунта, среди знакомых имён и старой переписки.
По данным Центрального банка, с начала 2026 года по октябрь ущерб от мошенничества, связанного с вредоносными мобильными приложениями, достиг 79,3 миллиарда сум. Не вся эта сумма связана с фишингом. Но она наглядно показывает, к каким финансовым последствиям могут привести вредоносная ссылка, поддельное приложение или захваченный аккаунт.
Сотрудников необходимо обучать, но строить всю защиту только на тренингах — ошибка. Уставший или спешащий человек однажды всё равно нажмёт на ссылку. Система не должна допустить, чтобы одна такая ошибка закончилась потерей денег.
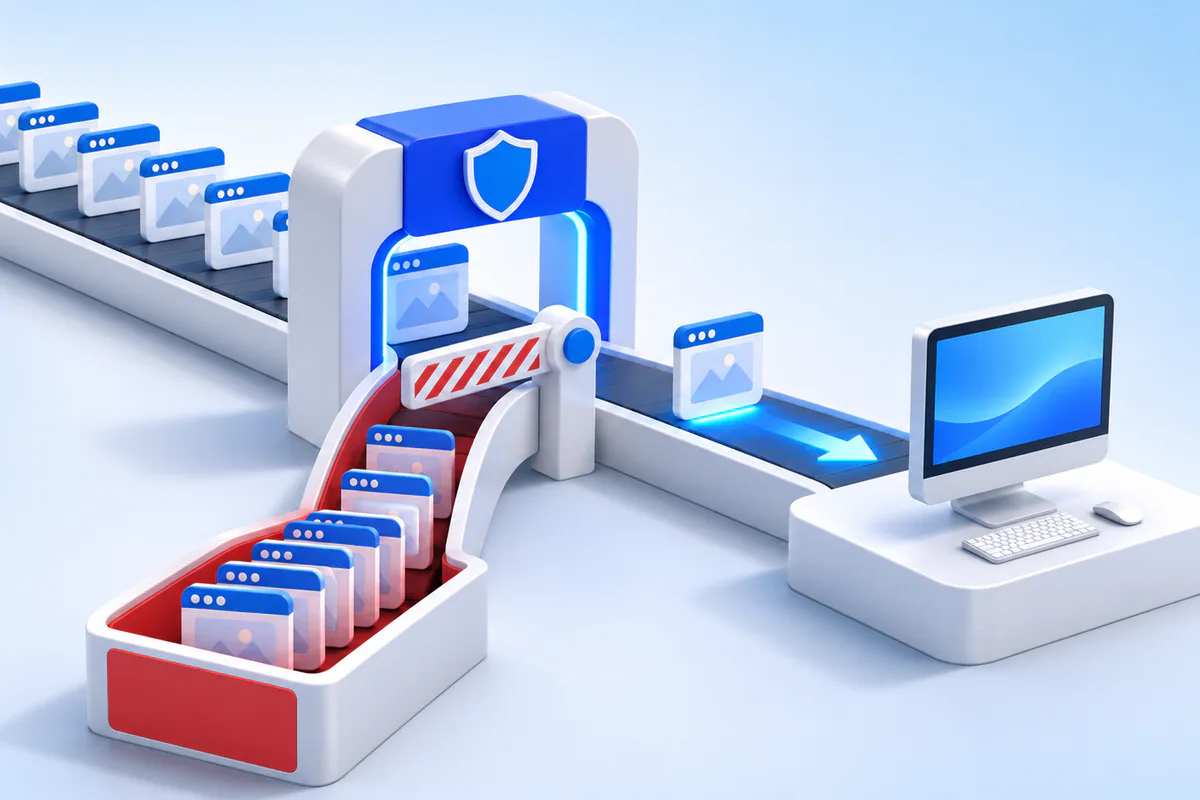
Сначала защитите учётные записи, через которые можно получить доступ к деньгам, данным клиентов и настройкам систем. Руководитель, сотрудник финансового отдела, администратор домена, администратор CMS, а также администратор 1C или Odoo не должны полагаться только на обычный SMS-код.
Правило для изменения реквизитов простое: новые реквизиты, проверка по прежнему каналу связи, второе подтверждение, затем платёж. Если хотя бы одно звено этой цепочки пропущено, деньги не переводятся.
Для этого необязательно сразу создавать новую специализированную платформу. Если существующие email, учётные записи или устройства настроены неправильно, сначала исправьте конфигурацию. Разработка ПО лишь автоматизирует ошибочный процесс — и не более.
Защита от фишинга не заканчивается на сайте компании. Форма обращения на сайте отправляет данные в CRM, а администратор CMS имеет доступ к контенту и настройкам. Один раскрытый API-ключ может дать злоумышленнику даже больше полномочий, чем обычный пароль.
В таких проектах Celion сначала составляет карту путей доступа: кто может войти в панель администратора, где хранятся секретные ключи, куда попадает файл из формы и в каком журнале фиксируются подозрительные действия. После этого в техническое решение можно заложить удаление избыточных прав, MFA, безопасные сессии, резервное копирование и мониторинг.
Сайт, принимающий платежи, не должен хранить данные банковских карт на собственном сервере. Клиент переходит на страницу, контролируемую банком или платёжным провайдером. Статус платежа после возврата подтверждается проверенным запросом между серверами. Надпись «успешно» в браузере ещё не означает, что платёж подтверждён.
В интеграциях Telegram-ботов, CRM и ERP секретные токены не должны попадать в код сайта. Каждому сервису предоставляются только необходимые для работы разрешения, а важные изменения записываются в журнал. Однако если задача заключается лишь в обучении сотрудников или управлении корпоративными устройствами, индивидуальная веб-разработка — не первый выбор. Это следует решать с помощью политики IT-безопасности и готовых средств защиты.
Проведите сегодня один тест: если сотрудник финансового отдела получит сообщение об изменении реквизитов поставщика, знает ли он, кому звонить, кто должен подтвердить изменения и в какой момент следует остановить платёж? Если ответ неясен, сначала опишите этот процесс — и только потом покупайте новый продукт для обеспечения безопасности.
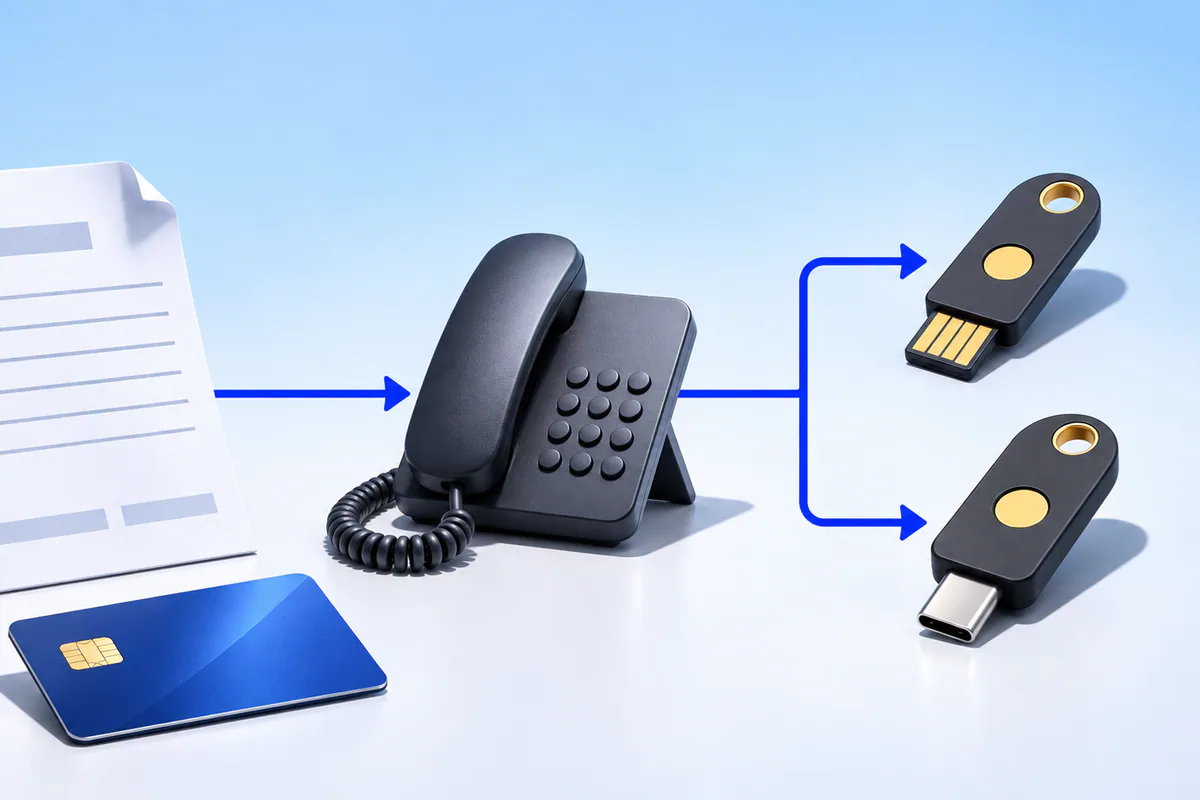
Celion помогает находить уязвимые пути доступа между сайтом, CMS, API, Telegram-ботом и CRM или ERP с помощью безопасной веб-разработки и аудита интеграций. Начните проверку с одного процесса, который ведёт к самому ценному активу.
Обратный звонок
Оставьте Ваши данные и мы свяжемся с Вами в ближайшее время.
Стать партнером
Leave your contact details and we will get back to you shortly.
Order Service
Оставьте Ваш номер телефона и мы свяжемся с Вами в ближайшее время.