 Автоматизация бизнеса
Автоматизация CRM и follow-up для отделов продаж в Узбекистане
Практическое руководство для узбекских sales-команд: как убрать ручной ввод, не терять лиды и выстроить авто follow-up ч...
Короткий ответ на вопрос, как создать безопасный колл-центр в Узбекистане, таков: объедините проверку личности сотрудников, рабочие скрипты, права доступа, VoIP и записи разговоров в единую цепочку контроля. Одним выбором сервера задача не решается. 16 ноября 2026 года Gazeta.uz сообщила об обнаружении подпольных колл-центров в Ташкенте, а 20 ноября 2026 года UzNews — о другом незаконном центре.
Работающая телефония ещё не означает, что колл-центр безопасен. Если оператор копирует данные из CRM или переписывается с клиентом через личный аккаунт Telegram, даже дорогие средства защиты не закроют эту брешь.
В сообщении Gazeta.uz речь идёт не о Мирзо-Улугбекском, а именно о зданиях в Мирабадском районе. Предполагаемый незаконный оборот криптоактивов оценивается в 576 тыс. долларов. В другом случае, о котором писал UzNews, сообщается об операциях на сумму 203 134 USDT, проведённых через подпольный центр.
Эти случаи ясно показывают, где возникает риск. Сотрудник колл-центра через каналы связи может получить доступ к данным клиентов и повлиять на движение денег. Поэтому угроза не ограничивается кражей информации. Мошеннический скрипт, вымышленное имя, неконтролируемый криптокошелёк или личный мессенджер могут обернуться для компании юридическими и репутационными проблемами.
Проверяйте личность сотрудника и основания для его найма. Используйте только утверждённые скрипты и блокируйте несанкционированные платёжные инструкции. Всё это тоже относится к информационной безопасности. Независимо от того, работает оператор на узбекском, русском или английском языке, правила проверки и контроля должны быть одинаковыми.
Даты в источниках в контексте предоставленного исследования указаны как будущие. Поэтому эти случаи следует рассматривать не как подтверждённые судом факты, а как опубликованные сообщения. Перед публикацией статьи необходимо ещё раз проверить даты и статус дел.
Облако не становится безопасным автоматически, а локальный сервер — опасным. И наоборот. Выбор зависит от того, кто управляет системой, кто контролирует обновления и резервные копии и кто отвечает за действия при инциденте.
Если в компании нет собственной инфраструктурной команды, управляемая облачная платформа часто оказывается правильным выбором. Обязанности по обновлению и мониторингу можно чётко закрепить в договоре на оказание услуг. Если есть требования к размещению данных или закрытой интеграции с внутренней системой, выбирают локальную инфраструктуру. В этом случае обязательны квалифицированный администратор, резервная среда и регулярная проверка восстановления.
Прежде чем проектировать информационную безопасность колл-центра, составьте карту данных. Откуда поступает номер телефона клиента? В какое поле CRM он попадает? Что видит оператор на экране, где хранится запись и кто может её прослушать? Без ответов на эти вопросы средства защиты покупаются вслепую.
Мы не рекомендуем бессрочно хранить записи разговоров на случай, если они «когда-нибудь понадобятся». Согласуйте срок хранения с юристом, опираясь на конкретную бизнес-цель, договорённости с клиентом и действующие требования. Записи должны находиться в зашифрованном управляемом хранилище. Ключи следует хранить отдельно, а после истечения срока записи необходимо удалять, в том числе из резервных копий.
Если объём обращений зависит от сезона, а компания не может постоянно управлять безопасностью, создание собственного колл-центра может оказаться ошибочным решением. В такой ситуации безопаснее воспользоваться внешним сервисом с проверенными условиями контроля доступа, ведения журналов аудита и обработки данных.
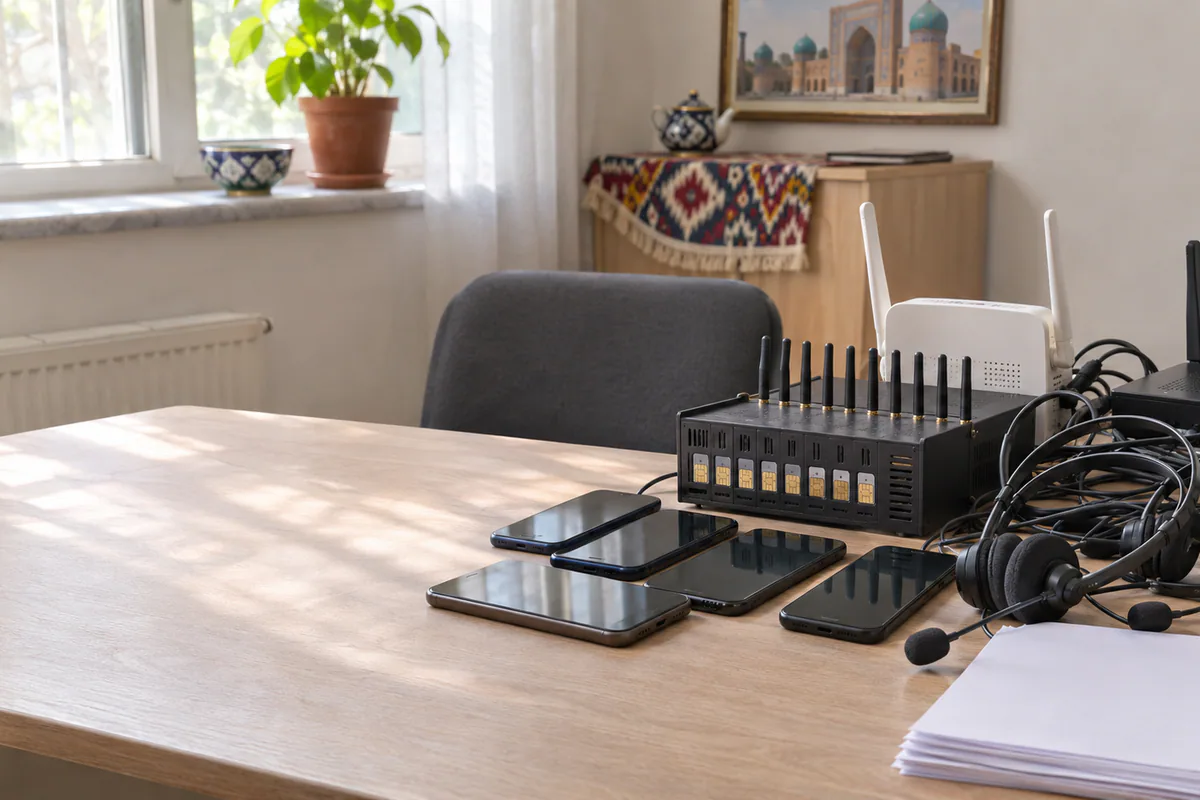
Безопасная IP-телефония для колл-центра должна защищать обмен сигнальными данными с помощью TLS, а голосовой поток — через SRTP. Выдайте каждому оператору отдельную SIP-учётную запись. Общий пароль, подключения с неизвестных адресов и неограниченные международные звонки резко увеличивают возможные потери от мошенничества.
Ограничьте доступ операторов к данным клиентов в соответствии с их должностными обязанностями. Обычному оператору не нужны полные паспортные данные, возможность экспортировать все заказы или прослушивать любые записи. Установите отдельные разрешения на просмотр данных, прослушивание записей и скачивание файлов.
Попытка чрезмерно сократить среднюю продолжительность разговора оператора создаёт скрытые издержки. Такой KPI может подтолкнуть сотрудника пропустить проверку личности или обязательное предупреждение. Оценивайте скорость вместе с качеством обработки обращений, количеством жалоб и случаями несанкционированного доступа.
План реагирования на инциденты не должен оставаться только на бумаге. Кто завершает сессию при обнаружении подозрительного входа? Кто аннулирует учётные данные, сохраняет журналы и принимает решение об уведомлении затронутых клиентов? Всё это определяется заранее. Затем проводятся проверка восстановления и учения по сценарию атаки.
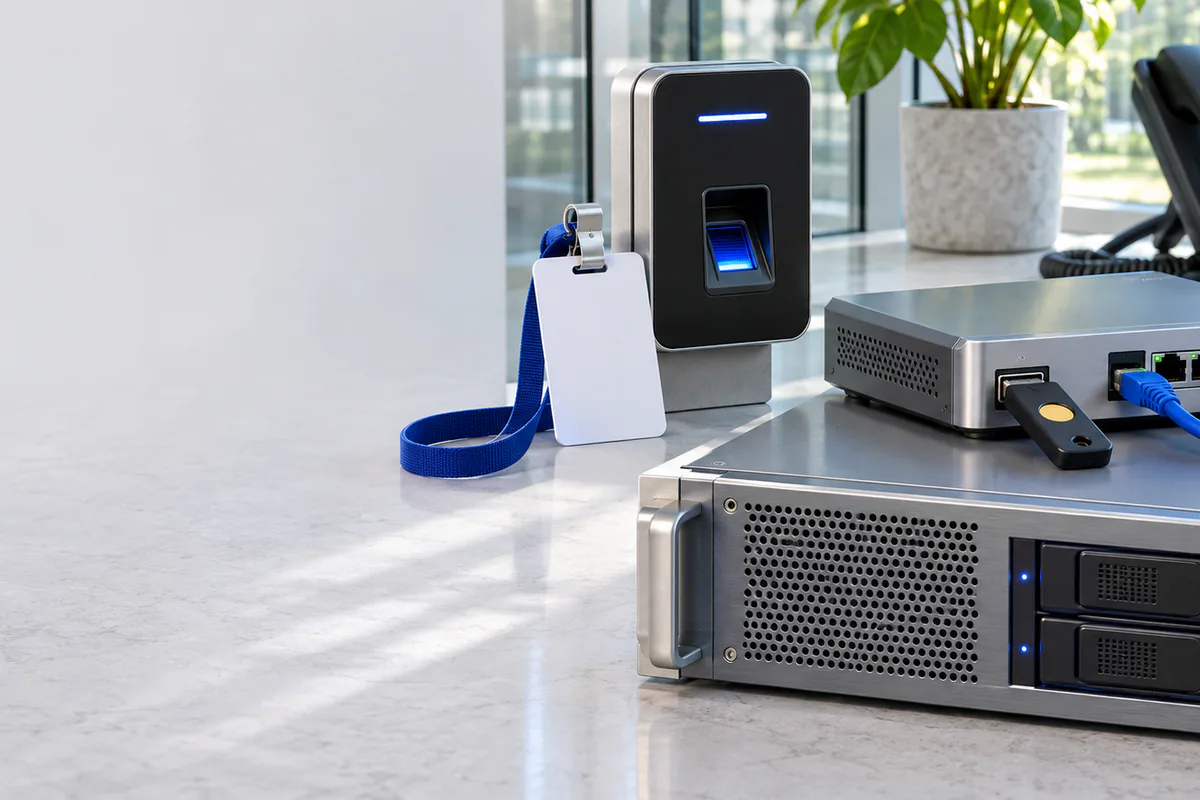
Celion начинает такой проект с составления карты звонков и потоков данных. Сначала разрабатываются модель угроз, матрица доступа для операторов, правила хранения записей и инструкция по реагированию на инциденты. И только после этого выбираются платформа и инфраструктура.
На техническом уровне можно связать VoIP-платформу с CRM, направить обращения из официального канала Telegram в общую очередь и включить журнал аудита для каждого действия. В карточке клиента оператор видит только те поля, которые нужны ему для выполнения задачи. Руководитель отдельно контролирует экспорт, прослушивание записей и изменения прав доступа.
Критерий запуска не должен сводиться к проверке «звонок прошёл». Необходимо протестировать блокировку входа с неизвестного устройства, немедленный отзыв прав после увольнения сотрудника, удаление записей из резервных копий и восстановление очереди после сбоя. Приёмочные испытания следует завершать только после проверки всех этих сценариев.
Celion предлагает услуги по проектированию архитектуры колл-центра, интеграции CRM и VoIP, а также автоматизации контроля доступа. Первый шаг прост: объедините операторов, каналы, данные и разрешения на одной карте и проведите их проверку.
Обратный звонок
Оставьте Ваши данные и мы свяжемся с Вами в ближайшее время.
Стать партнером
Leave your contact details and we will get back to you shortly.
Order Service
Оставьте Ваш номер телефона и мы свяжемся с Вами в ближайшее время.