 Веб- и разработка ПО
Как Celion создаёт веб-сайт: от первого сообщения до запуска
Celion создаёт сайт не ради украшения, а под бизнес-задачу: проектируем путь клиента, закладываем безопасность с самого...
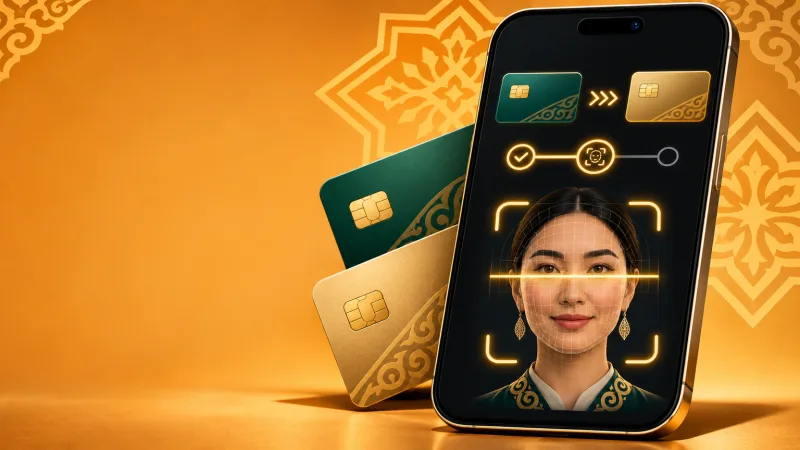
Правила P2P переводов в Узбекистане изменились с 16 ноября 2026 года. Теперь каждый банк или платёжная организация самостоятельно устанавливает максимальную сумму перевода без дополнительного подтверждения. А пользователь, который входит в финансовое приложение с нового устройства, должен пройти биометрическую идентификацию.
Изменения затрагивают и интернет-магазины, мобильные приложения, а также компании, которые принимают заказы через Telegram и получают оплату переводом с карты на карту. Наша позиция однозначна: полагаться на P2P-переводы как на полноценную платёжную систему бизнеса рискованно и неудобно.
P2P-перевод — это отправка денег с карты одного физического лица на карту другого. При обычном банковском переводе деньги могут перечисляться по номеру счёта, банковским реквизитам или через корпоративный счёт. В этом случае назначение платежа и сведения о получателе фиксируются точнее.
По данным Kun.uz, с 16 ноября 2026 года банки и платёжные организации самостоятельно устанавливают максимальную сумму P2P-перевода, которую можно провести без OTP-кода или другого подтверждения. Если перевод превышает этот лимит, потребуется дополнительное подтверждение.
Единая сумма, определяющая лимиты P2P переводов в Узбекистане в UZS, не объявлена. Сумма, которая проходит без подтверждения в одном приложении, в другом может потребовать OTP или иной проверки. Если при переводе без подтверждения произойдёт мошенничество, ответственность может быть возложена на банк или платёжную организацию. Также сообщалось о запрете на выполнение P2P-переводов через веб-сайты.
Согласно требованиям, о которых пишет Podrobno.uz, при входе в мобильное финансовое приложение с нового устройства проводится биометрическая идентификация. Во время регистрации также проверяется владелец телефонного номера. Выполнение этих требований лежит на банках и платёжных организациях, но дополнительные проверки пользователь проходит на своём устройстве.
Многие небольшие компании отправляют номер карты через Telegram, а затем просят клиента прислать скриншот оплаты. Но скриншот не подтверждает, что деньги действительно поступили. Он может быть отредактированным, устаревшим или относиться к операции, которая ещё не завершена.
Новые требования добавляют в этот процесс ещё несколько точек возможного сбоя. Клиент начинает перевод, приложение запрашивает дополнительное подтверждение, а операция останавливается на этапе биометрической проверки или ввода OTP. Продавец ждёт скриншот, заказ остаётся открытым в CRM, а оператор вручную проверяет банковское приложение.
Поэтому мы не рекомендуем делать P2P-перевод основным способом оплаты в интернет-магазине. Бизнесу стоит использовать платёжного провайдера, эквайринг или отслеживаемую платёжную ссылку. Тогда сайт или CRM будет ориентироваться не на сообщение клиента «я оплатил», а на окончательный статус, отправленный провайдером.
Одной красивой страницы оплаты недостаточно. Если ответ провайдера не обновляет статус заказа автоматически, оператору всё равно придётся проверять всё вручную. Риск кроется не в дизайне. Он возникает там, где платёж, заказ и бухгалтерская запись перестают соответствовать друг другу.
Первый шаг — не заказывать новый биометрический модуль. Сначала составьте карту процесса: откуда поступают деньги, как система подтверждает платёж и на какой экран попадает пользователь, если проверка завершается неудачно.
Если биометрическая проверка завершится неудачно, вход с нового устройства может остаться незавершённым. В таком случае пользователь не сможет перейти и к P2P-операции. В источниках не указаны альтернативный способ проверки, срок хранения биометрических данных или единый порядок восстановления доступа для всех приложений. Точный сценарий следует уточнить у обслуживающей организации.
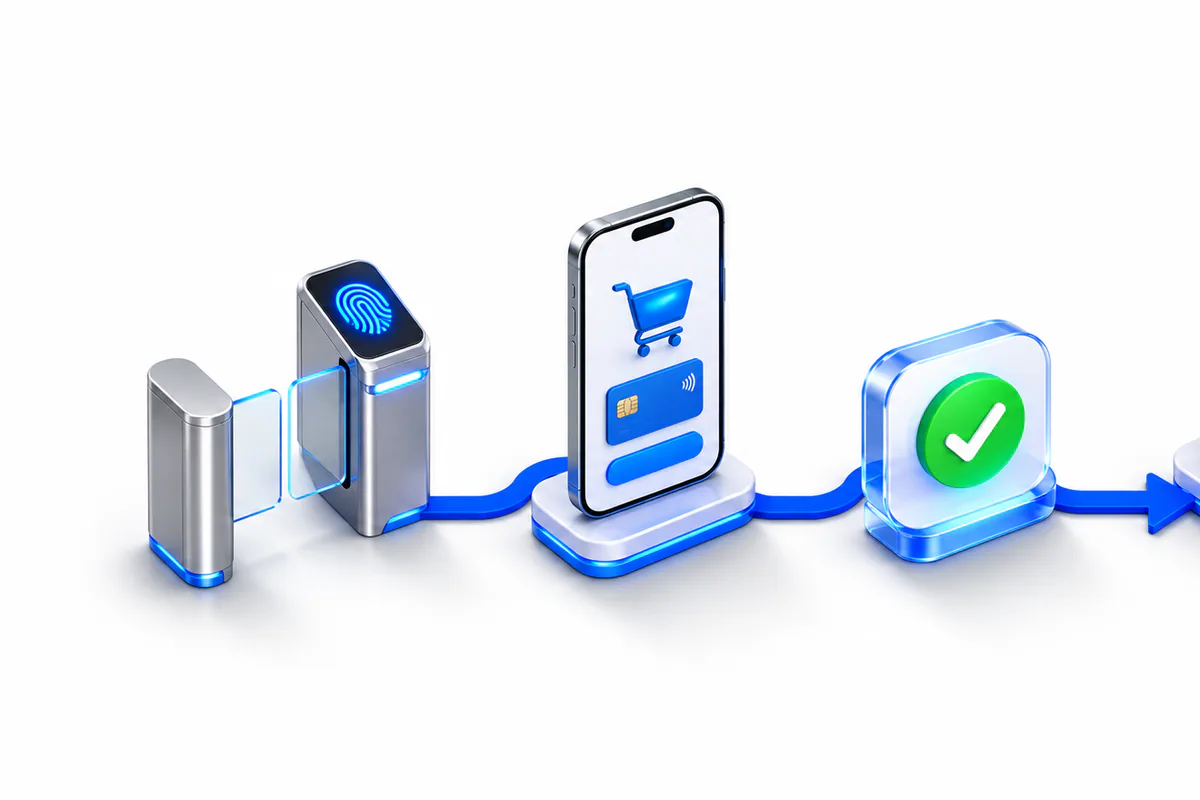
Celion не устанавливает банковские правила. Но мы можем проверить технический поток между сайтом или мобильным приложением бизнеса, CRM и платёжным провайдером. В рамках аудита мы составляем карту пути от кнопки оплаты до ответа провайдера, проверяем статусы заказа, окна ошибок и уведомления, которые отправляются оператору.
Работа охватывает API-интеграцию, автоматическое обновление статусов платежа, сценарии повторной попытки, журнал аудита и сообщения для пользователя. Если требуется биометрическая идентификация, мы не создаём отдельный непроверенный модуль. Вместо этого подключаем механизм, одобренный банком или соответствующим сервисом.
Если на сайте компании нет оплаты, личного кабинета или входа в финансовое приложение, полностью перестраивать систему необязательно. Иногда достаточно обновить платёжные инструкции, ссылки и регламент для операторов. Критерий решения прост: если система автоматически проверяет статус денег, протестируйте интеграцию. Если она полагается только на скриншот, перестройте процесс.
Аудит интеграции веб- и мобильных приложений от Celion выявляет сбои, связанные с точками P2P, статусами платежей и банковскими API. Если ваш сайт или приложение полагается на скриншот перевода с карты, сначала мы свяжем процесс с подтверждением от провайдера.
Обратный звонок
Оставьте Ваши данные и мы свяжемся с Вами в ближайшее время.
Стать партнером
Leave your contact details and we will get back to you shortly.
Order Service
Оставьте Ваш номер телефона и мы свяжемся с Вами в ближайшее время.